Trellix Stinger 26.10.42.1 | (en)

Trellix Stinger 26.10.42.1 | (en)
Trellix Stinger 26.10.42.1 - Версия программы: 26.10.42.1
Официальный сайт: ссылка
Язык интерфейса: Английский
Лечение: не требуется
Системные требования:
ОС: Windows 7 и выше
Описание:
Trellix Stinger — это не просто утилита. Это ваш быстрый щит против скрытых угроз.
Он не требует установки, весит всего несколько мегабайт и запускается прямо с USB-флешки — идеально, когда нужно срочно проверить компьютер. Stinger работает на базе собственного движка и технологии Real Protect, которая анализирует поведение программ и с помощью машинного обучения распознаёт даже те угрозы, для которых ещё нет сигнатур. Облачные технологии позволяют мгновенно проверять подозрительные файлы, а актуальные DAT-сигнатуры обновляются регулярно. Используйте его вместе с основным антивирусом — и будьте уверены: ни одна зараза не пройдёт незамеченной
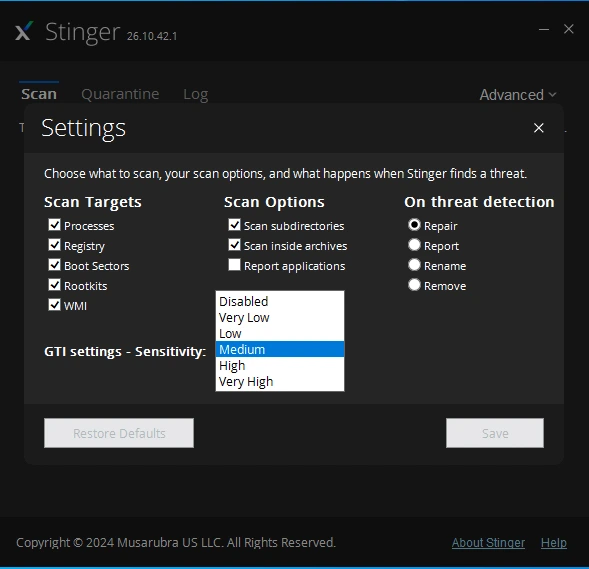
Поддерживает сканирование на руткиты (по умолчанию отключено), которое можно включить в настройках
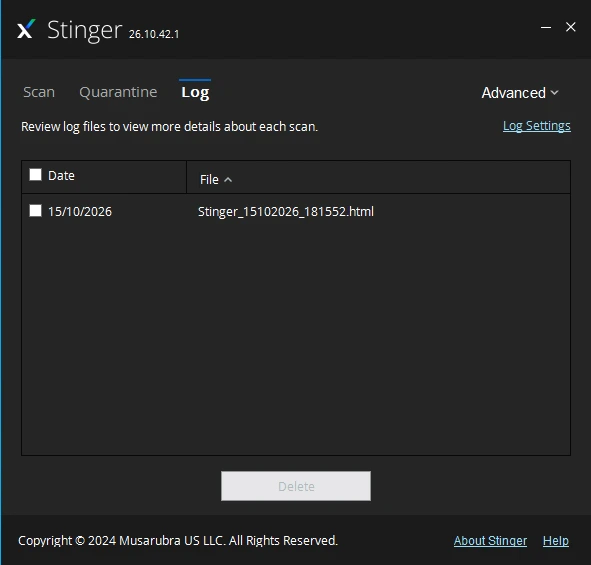
По умолчанию восстанавливает заражённые файлы; обнаруженные объекты помещаются в карантин по пути C:\Quarantine\Stinger
Позволяет добавить пользовательский чёрный список – до 1000 хэшей MD5 (вкладка Advanced > Blacklist) для обнаружения образцов, для которых ещё нет сигнатур в файлах DAT или GTI File Reputation
Файлы с действительной цифровой подписью или уже отмеченные как чистые в GTI File Reputation не удаляются по чёрному списку – защита от случайного удаления
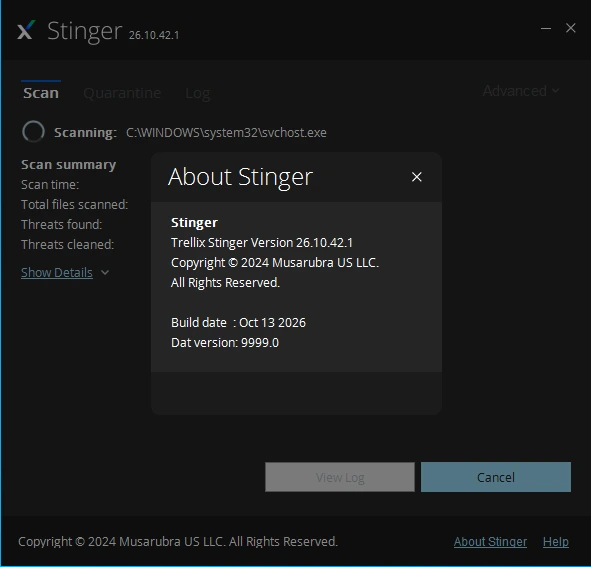
Скриншоты:
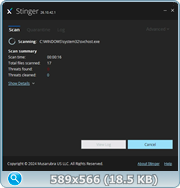
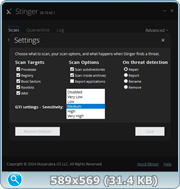
Версия программы: 26.10.42.1Официальный сайт: ссылка
Язык интерфейса: Английский
Лечение: не требуется
Системные требования:
ОС: Windows 7 и выше
Описание:
Trellix Stinger — это не просто утилита. Это ваш быстрый щит против скрытых угроз.
Он не требует установки, весит всего несколько мегабайт и запускается прямо с USB-флешки — идеально, когда нужно срочно проверить компьютер. Stinger работает на базе собственного движка и технологии Real Protect, которая анализирует поведение программ и с помощью машинного обучения распознаёт даже те угрозы, для которых ещё нет сигнатур. Облачные технологии позволяют мгновенно проверять подозрительные файлы, а актуальные DAT-сигнатуры обновляются регулярно. Используйте его вместе с основным антивирусом — и будьте уверены: ни одна зараза не пройдёт незамеченной
Дополнительная информация:
По умолчанию сканирует запущенные процессы, загруженные модули, реестр, WMI и каталоги, которые обычно используются вредоносным ПО, – это сокращает время проверкиПоддерживает сканирование на руткиты (по умолчанию отключено), которое можно включить в настройках
По умолчанию восстанавливает заражённые файлы; обнаруженные объекты помещаются в карантин по пути C:\Quarantine\Stinger
Позволяет добавить пользовательский чёрный список – до 1000 хэшей MD5 (вкладка Advanced > Blacklist) для обнаружения образцов, для которых ещё нет сигнатур в файлах DAT или GTI File Reputation
Файлы с действительной цифровой подписью или уже отмеченные как чистые в GTI File Reputation не удаляются по чёрному списку – защита от случайного удаления
Что нового:
Trellix Stinger Release Notes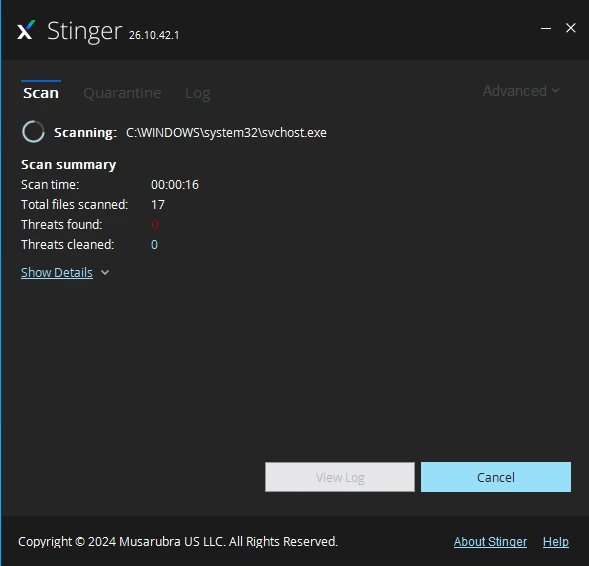
Вы не можете начинать темы
Вы не можете отвечать на сообщения Вы не можете редактировать свои сообщения Вы не можете удалять свои сообщения Вы не можете голосовать в опросах Вы не можете прикреплять файлы к сообщениям Вы не можете скачивать файлы |